技術博文/技術資料庫 520
關鍵基礎設施的多傳感器 C-UAS 資訊治理
一篇教育性指南,討論關鍵基礎設施 C-UAS 項目中的資訊治理。本文說明多種輸入如何在合法權限、資料與介面治理、人工審閱、書面驗收及受控變更下,擔任彼此分明且有邊界的證據角色;它不是操作方法、傳感器設計、選擇方法、應對指引,也不主張任何組合必然探測、識別、發揮性能、持續可用或使場地安全。
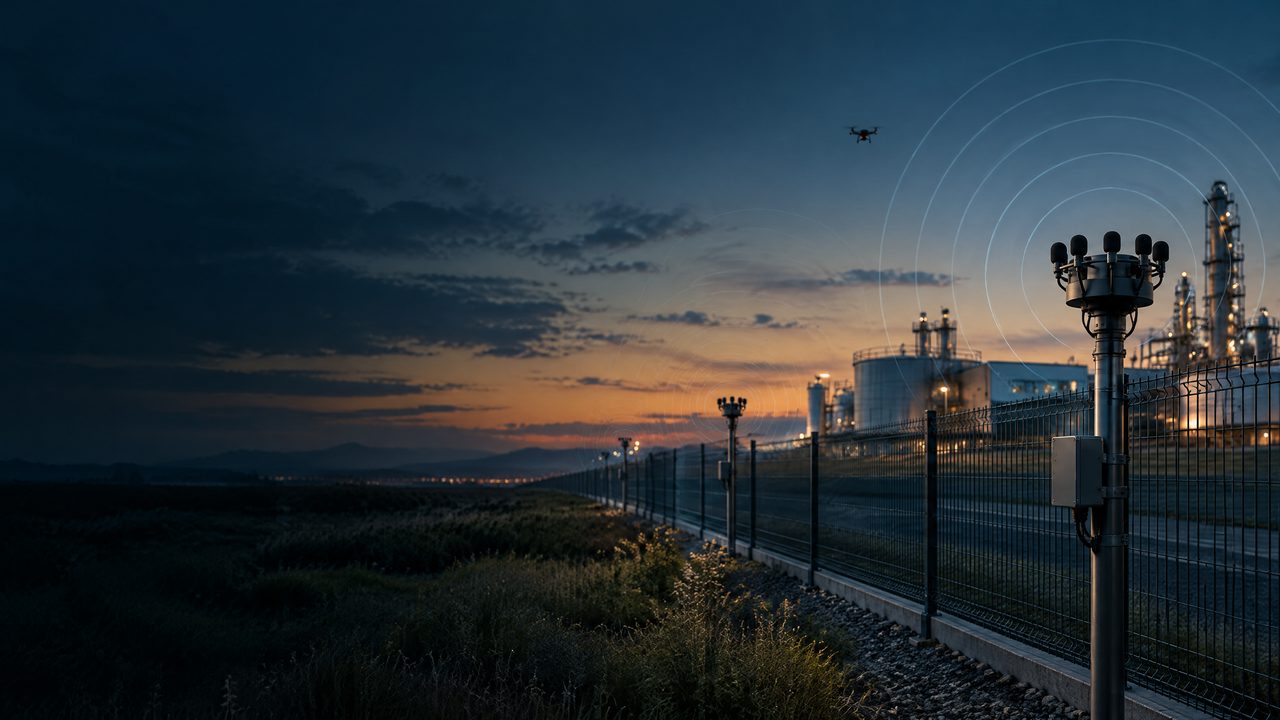
資訊、證據與項目治理語境/概念場景
將 C-UAS 項目問題置於經授權、可審閱與可驗證的治理語境。
此概念場景說明受保護服務、條件化證據、人工審閱及書面驗收;不構成部署或現場結果主張。
博文摘要
多種輸入不會消除不確定性;治理讓其限制能被審閱
關鍵基礎設施項目可能接收來自多個來源、既有系統及合作夥伴管理服務的資訊。治理工作不是把這些輸入合併成不受限制的結論,而是界定受保護服務、確立權限、區分證據角色、記錄來源與品質限制、分配資料及介面責任,並使經授權審閱者持續看見不確定性。書面基線、驗收記錄與變更控制流程可確保新增或改動先被評估,而非在不知不覺中改變項目所聲稱的目的。
項目語境/01
1. 圍繞受保護服務建立治理
先記錄關鍵服務、連續性目標、可追責所有者、法律與組織權限、安全與隱私義務,以及資訊可供審閱的決策。不同基礎設施環境具有不同限制與利益相關者。一般類別名稱、公共事件報道或市場說法,均不能提供項目的權限模型、驗收條件或證據標準。
證據角色/02
2. 為每個資訊來源分配有邊界的證據角色
每一來源都應具有文件化角色、來源、已知限制、相依條件及解讀條件。資訊可能一致、矛盾或缺失,任何一種狀態都不應被隱藏。項目應避免把合併顯示視為對身份、意圖、風險、位置、優先次序或經授權行動的證明。結合輸入可支持審閱,但不會把不確定性轉化為普遍結果。
資料與介面治理/03
3. 明確資料與介面的可追責性
資料分類、存取控制、保存期限、可審計性、網絡安全責任、介面歸屬、版本管理及不確定性呈現,均屬治理記錄的一部分。整合問題應透過文件化責任與批准處理,而不是依賴對相容性的非正式假設。涉及合作夥伴或既有平台時,書面記錄應讓所有獲授權各方看見責任邊界。
人工審閱/04
4. 保留人工審閱與可辯護的記錄
經授權審閱者需要語境、來源與限制,才能負責任地評估資訊。項目應記錄誰審閱什麼、如何交接責任、如何使審閱可審計,以及如何傳達尚未解決的不確定性。資訊治理支持有紀律的判斷;它不會把法律權限或運營責任交給資料串流、介面、自動化程序或供應商敘述。
驗收與變更控制/05
5. 以書面驗收與變更控制作為生命週期保障
項目基線應描述受保護服務、證據角色、資料治理、介面邊界、審閱責任、驗收證據及變更控制歸屬。驗收應按照該書面基線評估並保留為證據記錄。新的資料流、已變更的介面、修訂後的角色或改變的假設,皆是需要文件化評估及批准的治理事件,而非早前主張的無聲延伸。
教育與合規邊界/06
本繁體中文指南僅供教育性、概念性與項目治理參考,不構成操作、部署、整合或性能指引。
01資訊的可得性與解讀受場地條件、環境、資料品質、受保護服務、權限、隱私、既有系統及可追責審閱影響。本頁不承諾任何探測、識別、分類、位置判斷、追蹤、互操作性、可用性、安全、不干擾或風險結果。
02任何資料處理、系統介面、既有平台連接、合作夥伴安排或後續項目決定,均須具備適當權限、工程與合規審閱、合資格人員及書面範圍。
03本公開指南不提供技術配置、操作程序、目標處置、訊號處理、導航操控或應對方法;所有項目討論均應保留在經授權、可審閱及書面記錄的治理框架內。
技術博文 FAQ/520
關於「關鍵基礎設施的多傳感器 C-UAS 資訊治理」的問題。
本組問答支持教育性且有邊界的項目討論;不構成操作、部署、整合、選擇或現場結果指引。
RECORD技術資料庫/治理優先項目 FAQ
下一步/項目路徑
透過書面範圍討論資訊與整合項目的條件。
從證據角色、資料與介面責任、人工審閱、驗收記錄到變更控制,每一項都屬於書面項目定義。
延伸閱讀
查看完整的 ARC-PERIMETER 周界解決方案。
從麥克風陣列組網到多層外圍與項目驗證的集中參考。
C-UAS 合作夥伴整合:證據、介面與驗收治理
一篇教育性項目指南,供組織及合作夥伴討論 C-UAS 整合,而不把合作關係變成缺乏依據的保證。本文聚焦於受保護服務、書面證據角色、介面與資料責任、經授權人工審閱、文件化驗收及變更控制;不提供操作、部署、選擇、應對或性能指引,亦不承諾探測、互操作性、可用性、安全或項目結果。
能源基礎設施的被動聲學無人機探測:治理優先的項目指南
一篇教育性、治理優先的指南,用以討論被動聲學資訊在能源基礎設施項目中的條件化角色。本文將資訊視為供經授權人工審閱、文件化資料處理、書面範圍與驗收使用的有邊界證據,而非操作計劃、應對方法、部署設計,亦不承諾探測、可用性、安全或性能。